О программе
ОдинКлюч — корпоративный менеджер паролей для централизованного хранения, защиты и безопасного обмена учетными данными и конфиденциальной информацией.
Основные элементы ОдинКлюч
Наведите курсор на выделенные области, чтобы узнать больше о назначении элементов интерфейса.
Рабочая панель
Панель со списком хранилищ и фрагментов
Навигация
Верхняя панель навигации с быстрым доступом к основным разделам системы:
• Дашборд • Аудит • Настройки
Фильтрация и поиск
Строка поиска и фильтры по содержимому хранилищ
Управление
Быстрые действия с текущим элементом хранилища
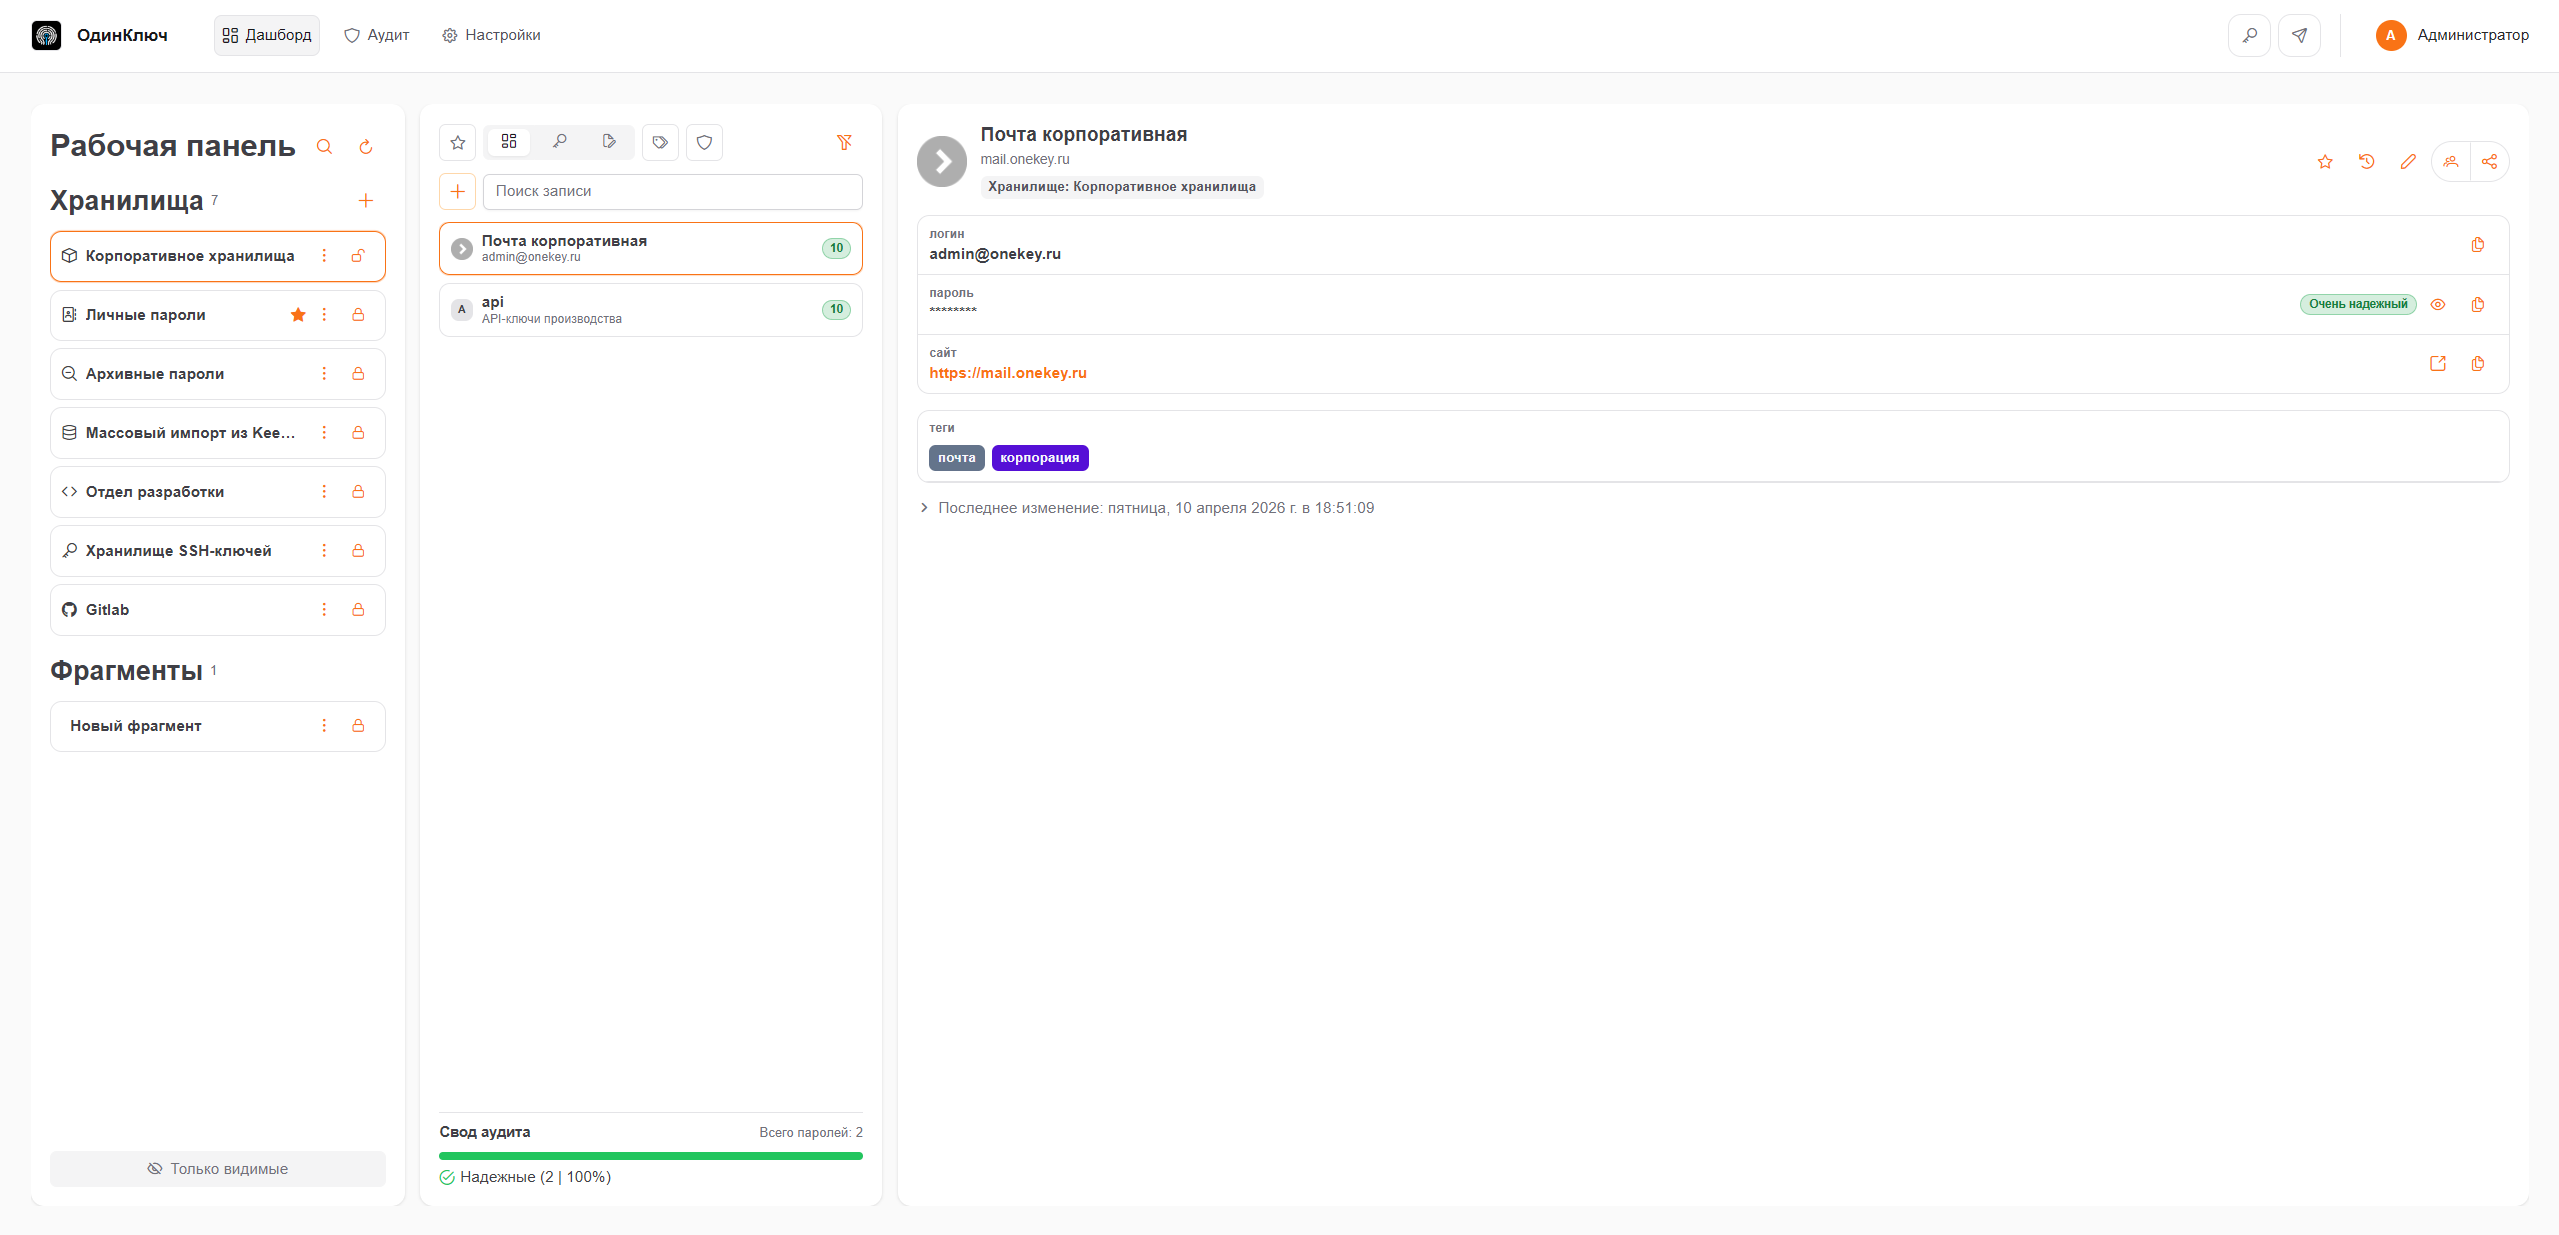
Заголовок элемента
Название открытого пароля, заметки или другого элемента
Содержимое хранилища
Основная область просмотра и работы с выбранным элементом хранилища
Сводка аудита
Краткая сводка аудита хранилищ
Профиль
Профиль пользователя и настройки
Основная информация
Подробные данные о текущем хранилище или элементе
Функциональные характеристики
Управление паролями
Аутентификация пользователей
Рекомендации и политики безопасности
Аудит и отчетность
О системе ОдинКлюч
Для чего нужен ОдинКлюч?
Программа предназначена для централизованного хранения паролей и организации доступа к системам и сервисам, используемым сотрудниками организации.
Как может быть развернут ОдинКлюч?
Вы можете установить систему на собственной инфраструктуре или воспользоваться готовым изолированным окружением, подготовленным нашими специалистами.
Как обеспечивается безопасность данных?
Доступ к данным возможен только при наличии корректного мастер-пароля. Для защиты информации используется двухуровневый подход к шифрованию на устройствах, на сервере и при передаче данных.
Имеет ли ОдинКлюч доступ к данным пользователей?
Это означает, что доступ к пользовательским данным отсутствует даже у поставщика решения. Данные остаются исключительно под контролем владельца.
Что произойдет при утрате мастер-пароля?
Для таких случаев в системе предусмотрена децентрализованная система восстановления, которая должна быть настроена заранее.
Подробнее о системе восстановления
Есть ли в ОдинКлюч генератор паролей?
Архитектура ПО
ОдинКлюч имеет трехзвенную архитектуру с тонким web-клиентом, что обеспечивает кроссплатформенность и доступ через современный браузер.
- Клиентская часть (тонкий web-клиент)
- Сервер приложений
- Сервер баз данных
Возможна установка на виртуальной машине, а также раздельное размещение компонентов на отдельных серверах.
Безопасность в ОдинКлюч
Данные пользователей защищаются с использованием современных криптографических механизмов и организационных мер безопасности.
- Шифрование данных по ГОСТ 34.12-2018
- Доступ к данным только через мастер-пароль
- Политика нулевого разглашения
- Поддержка двухфакторной аутентификации
- Децентрализованная система восстановления
Технические требования
Требования к серверу приложения зависят от количества пользователей и предполагаемой нагрузки на систему.
Схема взаимодействия компонентов
Ниже показано, как пользовательский запрос проходит через браузер, reverse proxy, frontend, backend и базу данных.
Reverse Proxy
СовместимостьМатрица совместимости
Матрица совместимости «ОдинКлюч»
Сервер
| Вариант / компонент | ОС / архитектура / версия | Условия |
|---|---|---|
| Standalone backend для Linux | GNU/Linux x86_64 | Требуется glibc ≥2.28 |
| Standalone backend для Windows | Windows x86_64 | Минимальная версия Windows/Windows Server 2016 и выше |
| Backend в Docker Compose | Linux x86_64; образ node:24-bookworm-slim на Debian 12/bookworm | Docker с поддержкой docker compose, profiles, volumes |
| СУБД | PostgreSQL 16 и выше, образ postgres:16-alpine | — |
| Другие версии/сборки PostgreSQL — Postgres Pro, Tantor, Ред БД, Pangolin | Другие major-версии, совместимые с PostgreSQL 16 и выше | — |
| Reverse proxy / веб-сервер | nginx:stable-alpine или другой веб-прокси | Поддержка статических данных, reverse-проксирование /api, SPA fallback |
| HTTPS | TLS 1.2 / TLS 1.3 в nginx-шаблоне | Сертификат, которому доверяют клиентские среды, корректное DNS-имя |
API-агент
| Вариант | ОС / архитектура / runtime | Условия |
|---|---|---|
| Агент | GNU/Linux x86_64 | Сетевой доступ до сервера приложения; glibc ≥2.28 |
Браузеры
| Браузер | Web-клиент: версия | Расширение |
|---|---|---|
| Google Chrome / Chromium | 111+ | Предусмотрена Chrome-сборка |
| Microsoft Edge | Chromium-движок 111+ | Поддерживается Chromium-расширение |
| Firefox | 128+ | Предусмотрена Firefox-сборка |
| Safari | 16.4+ | Предусмотрена Safari-сборка |
| Яндекс Браузер / Opera / другие Chromium-браузеры | Chromium-движок 111+ | Поддерживается Chromium-расширение |
Десктопное приложение
| ОС / формат | Архитектура / версия | Условия |
|---|---|---|
| Windows 10 / 11 | x64, arm64; Windows 10/11 | Microsoft Edge WebView2 Runtime с современным движком; ориентир UI — Chromium 111+ |
| Windows 7 / 8 / 8.1 | Поддерживается, но не гарантирована в будущих обновлениях | Legacy-поддержка ОС, на которых установлены последние обновления |
Linux, .deb / .rpm | Проверенный артефакт x86_64; минимум GLIBC_2.35 | GTK 3, WebKitGTK API 4.1, JavaScriptCoreGTK 4.1, libsoup 3, GLib/GDK, библиотеки; графическая сессия |
Linux, .AppImage | x86_64; glibc не ниже 2.38 | Системный графический стек |
| macOS | Apple Silicon arm64, macOS 13.3+ | Совместимый WKWebView |
Матрица внешних интеграций
| Интеграция | Версия сервера / протокол | Условия и ограничения |
|---|---|---|
| Keycloak SSO | OpenID Connect, Authorization Code + PKCE S256; проверенная версия — Keycloak 25 | — |
| Microsoft Active Directory | LDAPv3; проверенные стенды — Windows Server 2016 / 2019 / 2022 / 2025 | Simple bind, чтение пользователей и прямого членства в группах; рекомендуется LDAPS |
| AD Global Catalog | LDAP 3268, LDAPS 3269, те же версии AD DS | Междоменное членство доступно для Universal групп, а не для всех Global/Domain Local |
| Отечественные решения корпоративного каталога | ALD Pro, Ред АДМ | Поддерживается LDAP/LDAPS |
| Open-source решения корпоративного каталога | FreeIPA, Samba, OpenLDAP | Поддерживается LDAP/LDAPS |
| SMTP | SMTP/ESMTP; например, Postfix 3.x, Exchange Server 2016/2019/Subscription Edition | Поддерживается TLS |
| SMTP relay без аутентификации | IP-based relay / direct send | — |
| Syslog / SIEM | CEF:0 поверх UDP/TCP; проверенные стенды — rsyslog 8.x, syslog-ng 4.x или приёмник SIEM с CEF: KUMA, PT SIEM | — |